Контроль доступа – это процесс обеспечения безопасности информации и защиты ресурсов компании путем регулирования доступа сотрудников и пользователей к системам, данным и приложениям. Он играет важную роль в защите конфиденциальной информации от несанкционированного доступа, а также в предотвращении утечки данных.
Контроль доступа: основные принципы
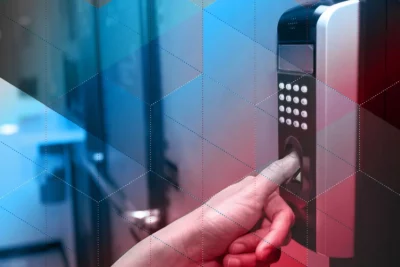
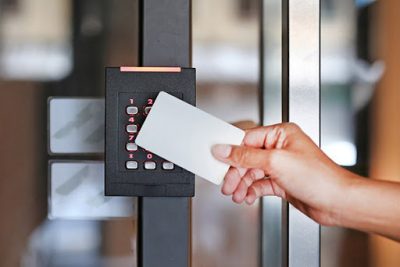
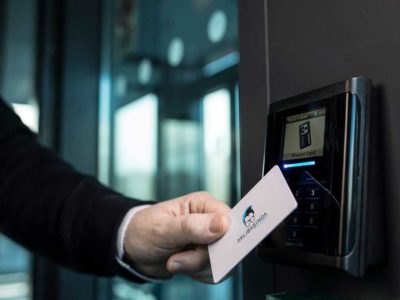
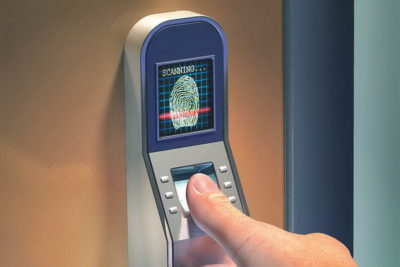
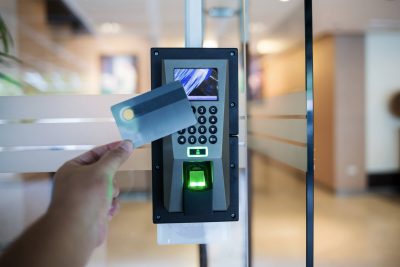
Основными принципами контроля доступа являются: аутентификация, авторизация и аудит. Аутентификация проверяет подлинность пользователя и его право доступа к системе. Для этого используются пароли, биометрические данные или аппаратные средства идентификации, такие как токены или умные карты. Авторизация определяет, какие ресурсы и операции пользователь может выполнять после успешной аутентификации. Аудит регистрирует информацию обо всех действиях пользователей в системе, что позволяет отслеживать и обнаруживать потенциальные нарушения безопасности.
Следующей важной составляющей контроля доступа является ограничение прав доступа. Для каждого пользователя или группы пользователей необходимо определить минимально необходимый уровень доступа к ресурсам. Нужно установить разные уровни доступа на основе роли и принципа наименьших привилегий. Это означает, что пользователю должны быть предоставлены только те права доступа, которые необходимы для его работы, и не больше.
Необходимость регулярного обновления паролей также является важным аспектом контроля доступа. Хороший пароль должен быть достаточно сложным и представлять собой комбинацию букв, цифр и специальных символов. Кроме того, пароли следует регулярно менять, чтобы уменьшить вероятность их взлома или несанкционированного использования.
Важно также задействовать многофакторную аутентификацию. Это означает, что помимо пароля пользователь должен предоставить дополнительную форму идентификации, например, код, полученный по SMS или с помощью приложения аутентификации на смартфоне. Многофакторная аутентификация значительно повышает безопасность доступа, так как даже в случае утечки пароля злоумышленнику будет сложно получить доступ без дополнительной формы идентификации.
Необходимо также регулярно проводить аудит доступа и обновлять политики контроля доступа в соответствии с изменяющимися потребностями компании и угрозами безопасности. Часто компании сталкиваются с урожаем доступных ресурсов, которые были предоставлены сотрудникам в прошлом, но ранее не использовались. Это создает риск безопасности, и поэтому важно регулярно анализировать и обновлять права доступа.
В заключение, контроль доступа является неотъемлемой частью информационной безопасности и имеет решающее значение для защиты конфиденциальности и целостности данных организации.